Varför IPv6?
Den 3 februari 2011 delade IANA ut de sista lediga IPv4-blocken till de fem regionala internetregistren (RIR). Det är 15 år sedan. Sedan dess finns det inga nya IPv4-adresser att hämta – bara de som redan är utdelade, och de räcker inte.
Matematiken går inte ihop
IPv4 har 32 bitar, vilket ger ungefär 4,3 miljarder adresser. Räknar man bort de reserverade blocken, de privata och molnens återstår runt 3 miljarder som faktiskt går att använda på internet.
Mot det står:
- 8 miljarder invånare på jorden
- 30 miljarder uppkopplade enheter
Det blir en publik adress på tio enheter – och inte ens en per människa. Alla telefoner, datorer, tv-apparater, bilar, sensorer och servrar kan helt enkelt inte få var sin adress.
NAT och CGNAT löser bristen – på pappret
Att internet ändå fungerar beror på adressöversättning. Med NAT delar alla enheter i ett hem eller på ett kontor på en enda publik adress. När inte heller det räckte infördes CGNAT (Carrier-Grade NAT), där operatören låter hundratals eller tusentals kunder dela på samma adress. Många enheter sitter därför bakom två lager av översättning.
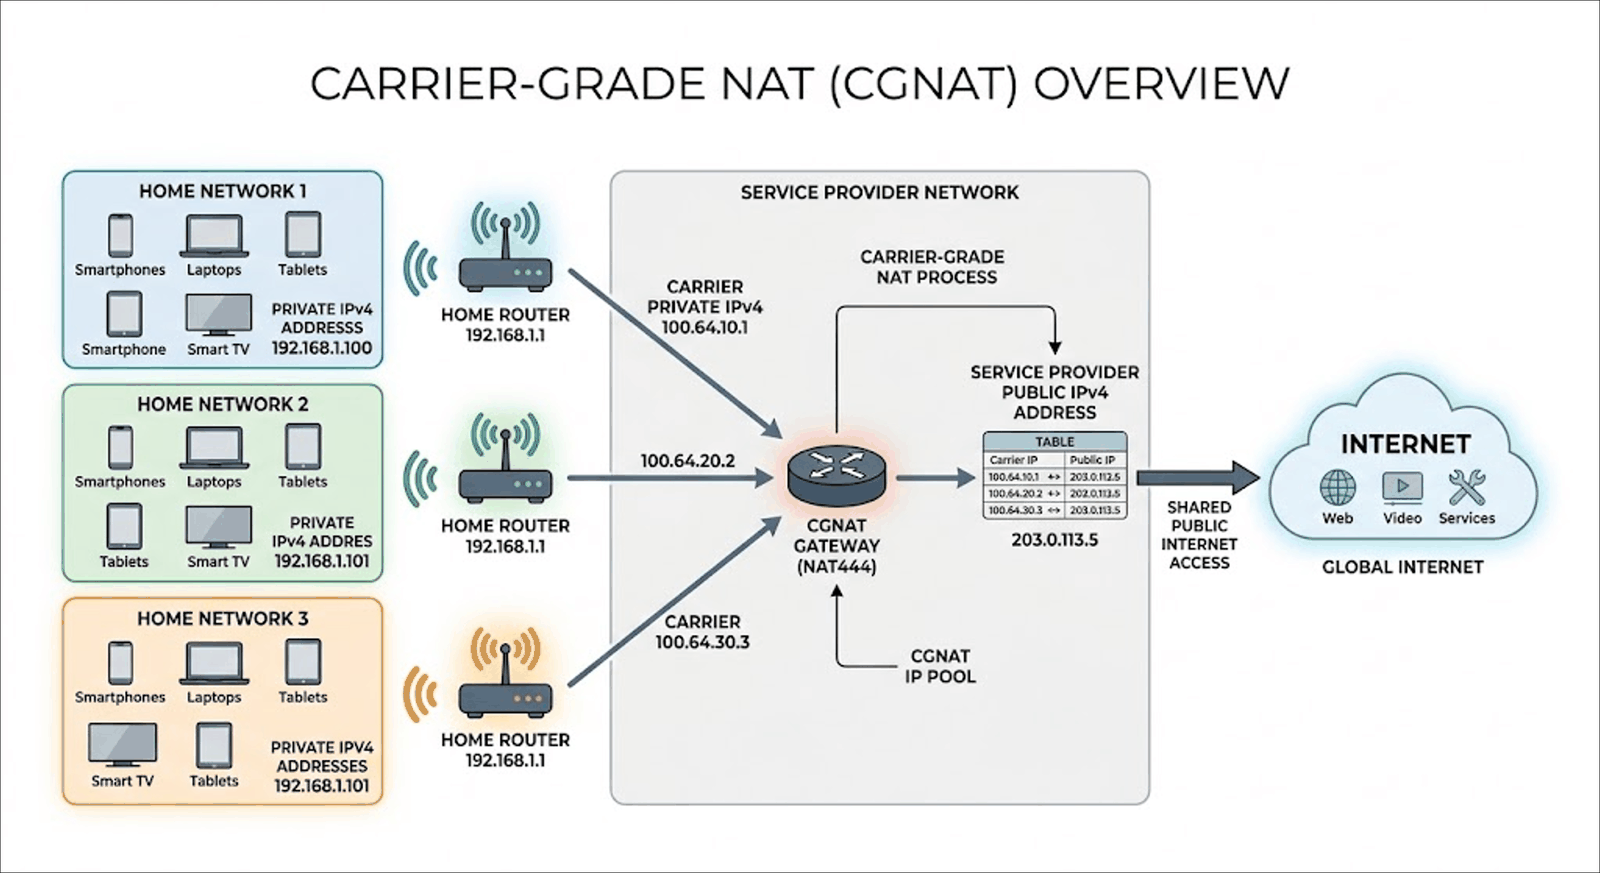
Det döljer bristen, men det löser den inte. Och det kostar:
- Ände-till-ände försvinner. Internet byggdes för att vilken enhet som helst ska kunna nå vilken annan som helst. Bakom NAT kan du koppla upp dig utåt, men ingen kan nå dig. Bakom CGNAT kan du inte ens öppna en port själv.
- Tjänster fungerar sämre. Spel, videosamtal, VPN, fjärråtkomst och peer-to-peer behöver omvägar via mellanservrar för att komma igenom, vilket ger längre fördröjning och fler saker som kan gå sönder.
- Hur många brottslingar delar du IP-adress med? När tusentals kunder syns bakom samma adress drabbas alla av spärrar, CAPTCHA-kontroller och felaktig geolokalisering om en enda missköter sig.
- Felsökning och spårbarhet blir svårare. En adress pekar inte längre ut en kund. Operatören måste logga varje översättning för att kunna svara på vem som gjorde vad.
- Det skalar inte. Varje uppkoppling kräver tillstånd i operatörens utrustning, och antalet portar per adress är begränsat. Fler kunder och fler enheter betyder dyrare utrustning, fler flaskhalsar och fler kunder per adress.
Samtidigt har de adresser som finns blivit en handelsvara. Den som vill växa får köpa eller hyra IPv4-adresser på en andrahandsmarknad – en kostnad som hamnar hos kunderna och som gör det svårare för nya aktörer att ta sig in.
Även de privata adresserna är slut
Bakom NAT används privata adresser enligt RFC 1918: 10.0.0.0/8, 172.16.0.0/12 och 192.168.0.0/16. Tillsammans är det knappt 18 miljoner adresser som vem som helst får använda i sitt eget nät. Det lät mycket 1996. I dag räcker de inte – och eftersom alla använder samma adresser krockar näten med varandra:
- Stora nät får inte plats. Stora operatörer, molntjänster och företag har gjort slut på hela 10.0.0.0/8. De tvingas återanvända samma adresser i flera delar av nätet och sätta in NAT även internt.
- VPN krockar med hemnätet. Om kontoret och hemmet använder samma nät, till exempel 192.168.1.0/24, kan datorn inte veta om en adress finns lokalt eller i andra änden av tunneln. Antingen går servern på jobbet inte att nå, eller så försvinner skrivaren hemma.
- Gästnät krockar med VPN. På hotell, kaféer, tåg och konferenser är det någon annan som har valt adresserna. Hamnar gästnätet i samma adressrymd som företagets nät fungerar inte VPN-anslutningen, och användaren kan inte göra något åt det.
- Sammanslagningar blir numreringsprojekt. När två företag går ihop, eller ska koppla ihop sina nät med en partner, använder ofta båda samma 10-nät. Då återstår att numrera om det ena nätet eller sätta NAT mellan dem.
- Containrar och virtuella nät krockar med de fysiska. Docker, Kubernetes och virtuella nät i molnet väljer egna privata adresser, som inte sällan redan används någon annanstans i organisationen.
- Inte ens CGNAT fick plats. Operatörerna kunde inte använda RFC 1918-adresser mellan sin CGNAT och kunderna, eftersom de krockade med kundernas egna nät. Lösningen blev att ta ännu ett block, 100.64.0.0/10, från den publika adressrymden.
Varje krock löses med mer NAT, omnumrering eller specialregler – ännu ett lager nödlösningar ovanpå de som redan finns.
Kom ihåg: det mesta är sig likt
Det enda som skiljer de två protokollen åt är IP-lagret, själva transporten av paketen. Resten är i stort sett likadant vilket av dem du än kör – samma applikationer, samma protokoll ovanpå och samma verktyg:
| IPv4 | IPv6 |
|---|---|
| TCP/UDP | TCP/UDP |
| HTTP/HTTPS | HTTP/HTTPS |
| TLS | TLS |
| SSH | SSH |
| DNS | DNS |
| SMTP | SMTP |
| curl | curl |
| BGP | BGP |
| IS-IS | IS-IS |
| ping | ping (ping6) |
| traceroute | traceroute (traceroute6) |
Några saker har fått en ny version eller en efterföljare, men gör samma jobb:
| IPv4 | IPv6 |
|---|---|
| A-post i DNS | AAAA-post i DNS |
| ICMP | ICMPv6 |
| ARP | Neighbor Discovery (NDP) |
| DHCP | SLAAC och DHCPv6 |
| OSPFv2 | OSPFv3 |
| IGMP snooping | MLD snooping |
Felsökningen känner du också igen. Så här visar du grannarna i det lokala nätet, det som i IPv4 heter ARP-tabellen:
| System | IPv4 | IPv6 |
|---|---|---|
| Windows | arp -a |
netsh interface ipv6 show neighbors |
| Linux | ip -4 neigh |
ip -6 neigh |
| macOS | arp -an |
ndp -an |
Det som faktiskt skiljer
| IPv4 | IPv6 | |
|---|---|---|
| Adressrymd | 32 bitar, till exempel 192.0.2.100 |
128 bitar, till exempel 2001:db8:0100:1234:ab12:ea32:18de:de56 |
| Header | 20–60 byte, med checksumma och fält för fragmentering | Alltid 40 byte, utan checksumma. Tillval ligger i egna headrar efter den fasta |
| Adresstilldelning | DHCP och ARP | RS/RA, DAD, DHCPv6, MLDv2 och ND |
IPv6 löser problemet på riktigt
IPv6 har 128 bitar. Det ger 340 sextiljoner adresser – tillräckligt för att varje enhet ska få en egen, publik adress, med marginal för all överskådlig framtid. Ingen adressöversättning behövs, ände-till-ände fungerar igen och nätet blir enklare att bygga, driva och felsöka. Eftersom varje nät får globalt unika adresser kan två nät inte heller krocka – varken över VPN, på ett gästnät eller när två företag slås ihop.
IPv6 är inte framtiden. Det har funnits i över 25 år, och en stor del av trafiken på internet går redan över IPv6. Frågan är inte om man ska införa det, utan hur länge man har råd att låta bli.